Beschreibung
Cyberkriminalität ist aktuell die größte Bedrohung für Unternehmen. Noch nie war die Wahrscheinlichkeit, Opfer eines Cyberangriffs zu werden, so hoch. Trotzdem sind viele Firmen auf einen Ernstfall kaum oder gar nicht vorbereitet. 2026 startet der Deutsche IT-Security Kongress in seine siebte Runde.
Seit Jahren ist der DITSK die Bühne für Austausch rund um Cyber Security. Internationale Hersteller:innen, IT-Entscheider:innen aus Unternehmen mit mehr als 250 IT-Arbeitsplätzen und Top-Speaker kommen hier zusammen. Die siebte Auflage? Garantiert unvergesslich. Bist du dabei?
Das wird der DITSK 2026 in Zahlen
An wen richtet sich der DITSK 2026?
C-Level
- Geschäftsführende & Vorstände
- CEOs, CIOs, CISOs, CTOs & CDOs
Fachverantwortliche
- IT-, Produktions- & Logistikleitende
- IT-Administrierende & IT-Engineers
- Datenschutzbeauftragte
- Personalverantwortliche
- ISB sowie ITSB
- Fachverantwortliche zu den Themen Automatisierung, Digitalisierung, Analytics & KI
Unternehmen
- Cyber Security & IT-Verantwortliche aus IT-Anwenderunternehmen. Dazu zählen Organisationen, die keine IT-(Beratungs-) Dienstleistungen erbringen und / oder IT-Produkte vertreiben.
- Registrierungen von IT-Anbieter:innen / Berater:innen können wir leider nicht berücksichtigen.
IT-Startups
- Startups mit Fokus auf IT, Cyber Security, Cloud oder Künstlicher Intelligenz sowie
- Startups, die noch nicht gegründet haben und sich zum Beispiel mitten im NBank oder EXIST Gründungsstipendium befinden,
- können sich für den IT-Award bewerben, der im Rahmen des siebten Deutschen IT-Security Kongresses verliehen wird.
Warum Du dabei sein solltest
Der Deutsche IT-Security Kongress ist die zentrale Plattform für Cyber Security im Norden Deutschlands. In Osnabrück treffen sich Geschäftsführende, IT-Entscheider:innen, Expert:innen und Hersteller:innen, um aktuelle Herausforderungen, Trends und Strategien rund um IT-Sicherheit zu diskutieren.
Die vielfältige Agenda bietet Raum für unterschiedliche Formate und Perspektiven. Ob inspirierende Keynotes, interaktive Workshops oder kontroverse Panels: Teilnehmende können sich gezielt informieren, austauschen und Wissen vertiefen.
Der DITSK bringt Geschäftsführende, IT-Entscheider:innen, CISOs und Verantwortliche aus Unternehmen mit ähnlichen Herausforderungen zusammen. In entspannter Atmosphäre entstehen wertvolle Gespräche, neue Kontakte und nachhaltige Netzwerke auf Augenhöhe und abseits klassischer Vertriebsgespräche.
Im Mittelpunkt stehen Inhalte mit Mehrwert: Praxisberichte, Erfahrungswerte und strategische Einblicke. Reine Produktpräsentationen treten bewusst in den Hintergrund. Der Fokus liegt auf Wissen, Orientierung und echten Learnings für den IT-Alltag.
Beim Deutschen IT-Security Kongress erwarten Dich thematisch gegliederte Themenwelten, statt eines starren Messebereiches. So kannst Du gezielt genau die Welten und Partner:innen besuchen, die für Dich und Dein Unternehmen relevant sind: von Cyber Security über KI bis hin zu strategischen Fragestellungen.
Allen Teilnehmenden des Deutschen IT-Security Kongresses 2026 stellen wir nach dem Event auf Anfrage gerne ein persönliches Zertifikat aus, welches die Teilnahme bestätigt. Sende uns dazu nach dem DITSK 2026 eine Mail an pco-marketing@pco-online.de.
Ob in den sozialen Netzwerken oder im Lebenslauf. Mit Deinem Zertifikat in der Tasche zeigst Du, dass IT für Dich ALLES ist.
Diese Themen bewegen uns
Kleiner Vorgeschmack gefällig?
Eindrücke des Events


Die Agenda

Am 17. September ist es soweit: IT-Security Expert:innen aus ganz Deutschland, IT-Entscheider:innen, internationale Hersteller:innen und bekannte Speaker kommen in Osnabrück zusammen.
Das erwartet Dich beim Deutschen IT-Security Kongress 2026
More Details, please. Du möchtest mehr über die einzelnen Sessions erfahren? Dann wirf einen Blick auf unsere Detail-Agenda. Dort haben wir die Inhalte aller Sessions kompakt für Dich zusammengefasst.
Die Location

Die OsnabrückHalle, das größte Veranstaltungshaus in der 800.000 Einwohner-Region, liegt im Herzen der Stadt Osnabrück. In direkter Nachbarschaft zu einem der frühesten Barockschlösser Niedersachsens und dem idyllischen Schlosspark, bietet die Halle auf rund 5.000 m² Veranstaltungsfläche 2 Säle und 10 Räume für vielfältige Events.
Ob Konzerte & Shows, Tagungen & Kongresse, Messen & Ausstellungen oder Bälle, Galas & Partys: die OsnabrückHalle ist für jedes Format bestens geeignet.
Die OsnabrückHalle ist heute energetisch, technisch und optisch auf dem neuesten Stand und zählt zu den modernsten Veranstaltungshäusern Deutschlands.
Foto © Hermann Pentermann
Die Moderatorinnen

Christiane Stein
Christiane Stein ist Moderatorin, Journalistin und Technologie-Expertin mit Schwerpunkt auf Künstliche Intelligenz, Robotik und Cybersecurity. Sie ist als LinkedIn Top Voice ausgezeichnet und moderiert Tech-Konferenzen, Kongresse und Podiumsdiskussionen für namhafte Unternehmen wie Dell, SAP, Telekom und Microsoft. Viele Jahre war Christiane Stein Nachrichtenmoderatorin bei n-tv. Diese journalistische Präzision bringt sie heute auf die Bühne: Sie moderiert Panels und Diskussionen mit Expertinnen und Experten über die Chancen und Herausforderungen von Künstlicher Intelligenz, Robotik, Cybersecurity und der digitalen Transformation – verständlich, souverän und auf Augenhöhe mit dem Fachpublikum.

Emily Feldscher
Emily Feldscher ist seit über 20 Jahren in den Bereichen HR, Organisationsberatung und -entwicklung tätig. Als Beraterin bei intrinsify begleitet sie Unternehmen bei den Herausforderungen immer komplexerer Anforderungen und Veränderungen.
Es geht bei ihr nicht um angesagte Buzzwords, sondern um pragmatische Werkzeuge für Führungskräfte und um die Verbesserung von Rahmenbedingungen, damit Menschen wirksam und erfolgreich arbeiten können.
Die Speaker
-

Carsten Meywirth
Direktor beim Bundeskriminalamt und Leiter der Abteilung Cybercrime
Carsten Meywirth ist seit April 2020 Leiter der Abteilung Cybercrime im Bundeskriminalamt in Wiesbaden. Nach seiner polizeilichen Ausbildung bei der Schutzpolizei des Landes Niedersachsen trat er 1987 ins BKA ein und hatte dort in den vergangenen beiden Dekaden Führungsaufgaben in den Bereichen der Bekämpfung der Organisierten Kriminalität, der Informationstechnik und der Zentralen Verwaltung übernommen.
Darüber spricht Carsten Meywirth beim Deutschen IT-Security Kongress 2026:
Die digitale Bedrohung entwickelt sich rasant. Getrieben durch den Einsatz von künstlicher Intelligenz, nimmt Cybercrime neue Ausmaße an. Geopolitische Konflikte und verschwimmende Grenzen bei Tätern führen zu hybriden Bedrohungen. Carsten Meywirth bietet in seiner Keynote "Guardians of the Digital World – Crime Fighting neu gedacht" exklusive Einblicke in aktuelle Trends und Entwicklungen, hebt Ransomware als eine der bösartigsten Malware-Varianten hervor und präsentiert die neuesten Gegenstrategien sowie Ermittlungserfolge. Erfahre, wie die Strafverfolgungsbehörden den expandierenden Herausforderungen im Cyber-Bereich begegnen.
-

Markus Pflitsch
CEO, Vorsitzender und Gründer von Terra Quantum
Markus Pflitsch ist Quantenphysiker, Finanzexperte und Deep-Tech-Unternehmer. 2018 gründete er die Terra Quantum AG, ein Unternehmen für die Entwicklung und Kommerzialisierung von Quantentechnologien. Mit seiner außergewöhnlichen Kombination aus wissenschaftlicher Expertise, strategischem Denken und unternehmerischer Erfahrung zählt Markus zu den prägenden Persönlichkeiten im Bereich der Quantentechnologien. Heute ist Markus zudem als Senior Advisor für Private-Equity-Fonds tätig und Mitglied der Baden-Badener Unternehmergespräche (BBUG).
Darüber spricht Markus Pflitsch beim Deutschen IT-Security Kongress 2026:
Quantencomputing ist keine Sci-Fi mehr. Während viele noch an ferne Zukunftsmusik glauben, sammeln Angreifer:innen bereits heute verschlüsselte Daten, um sie morgen mit Quantencomputern zu entschlüsseln. In dieser Keynote zeigt Markus Pflitsch, warum besonders der Mittelstand jetzt handeln muss: Welche Risiken real sind, was Quantum AI verändert und warum Unternehmen ihre Verschlüsselung schon heute neu denken müssen, bevor vertrauliche Daten zum Risiko werden.
-

Prof. Dr. Dennis-Kenji Kipker
Research Director, cyberintelligence.institute
Prof. Dr. Dennis-Kenji Kipker studierte Rechtswissenschaft und Informatik und forscht als wissenschaftlicher Direktor und Gründer des cyberintelligence.institute an der Schnittstelle von Recht und Technik in der Cybersicherheit, Konzernstrategie sowie zu digitaler Resilienz im Kontext globaler Krisen mit einem Forschungsschwerpunkt insbesondere im chinesischen und US-amerikanischen IT-Recht. In dieser Funktion berät er die Bundesregierung, die Europäische Kommission und Unternehmen weltweit, bei denen er u.a. als Aufsichtsrat verschiedene Positionen innehält.
Ehrenamtlich beteiligt sich Dennis Kipker in den USA am World Justice Project und im Advisory Board des African Center for Cyberlaw & Cybercrime Prevention (ACCP) an der Nelson Mandela Universität in Südafrika. 2025 wurde Professor Kipker in die Capital „Top 40 unter 40“ aufgenommen, womit Persönlichkeiten ausgezeichnet werden, deren berufliches Wirken als besonders einflussreich und zukunftsweisend gilt.
-

Jesse Sonne
Chief Information Security Officer der Symrise AG
Jesse Sonne ist Chief Information Security Officer der Symrise AG – einem weltweit tätigen Konzern der Duft‑ und Geschmacksstoffindustrie mit über 100 Standorten und rund 13.000 Mitarbeitenden. Seit 2018 gestaltet er die globale Cyber‑Security‑Strategie des Unternehmens und verantwortet die Bereiche Strategy & Governance, Security Operations sowie Identity & Access Management.
Ein Schwerpunkt seiner Arbeit liegt auf dem Aufbau ganzheitlicher, konzernweiter Governance‑Strukturen, die weit über die IT hinausreichen und Sicherheits‑, Risiko‑ und Compliance‑Anforderungen im gesamten Unternehmen zusammenführen – von Holzminden über Madagaskar und Singapur bis nach New York. Klare Zuständigkeiten, abgestimmte Standards und eine zentral orchestrierte Steuerung stärken dabei die Resilienz und Handlungsfähigkeit des weltweit aufgestellten Konzerns. Gleichzeitig treibt er die Weiterentwicklung internationaler Security‑Operations‑Strukturen und moderner Identitäts‑ und Zugriffsarchitekturen voran, um die digitale Transformation der Symrise AG nachhaltig und global wirksam abzusichern.
-

Jürgen Grommes
Z-EUR IT Security & Compliance Governance Manager bei der Nestlé Deutschland AG
Jürgen Grommes ist ein erfahrener IT-Security-Experte mit über zehn Jahren Tätigkeit bei Nestlé. Seit Januar 2025 verantwortet er als IT Security & Compliance Manager die Governance für die Zone Europa. Sein Fokus umfasst die Sicherheit klassischer IT-Systeme sowie die Absicherung mobiler und Web-Applikationen, Produktionssysteme und IoT-Geräte. Zudem betreut er verschiedene Nestlé-Gesellschaften sowie die IT-Integration von M&A-Unternehmen. Darüber hinaus betreut er interne und externe Audits zur Sicherstellung von Sicherheitsstandards und Compliance-Vorgaben. Mit umfassender Expertise in ISO 27001, KRITIS und NIS2 ist er als S&C Governance Manager ZEUR ein gefragter Ansprechpartner für Compliance- und Security-Themen. Seine Leidenschaft für innovative Sicherheitslösungen unterstützt die Bewältigung aktueller Herausforderungen der IT-Sicherheit bei Nestlé.
-

Markus Böger
Leitung des Wirtschaftsschutzes Niedersachsen
Markus Böger begann seine Karriere 1995 im Landesdienst der Polizei Niedersachsen. Nach verschiedenen Stationen wechselte er im Jahr 2005 zum Verfassungsschutz, wo er zunächst in unterschiedlichen operativen Bereichen eingesetzt wurde. Seit 2011 ist Markus Böger im Fachbereich Wirtschaftsschutz tätig und seit 2020 als Leitung des Wirtschaftsschutzes Niedersachsen.
Die Aufgabe des Wirtschaftsschutzes ist es, Unternehmen über Risiken durch Wirtschaftsspionage zu sensibilisieren und als vertraulicher Ansprechpartner zur Verfügung zu stehen.
-

Christian Bernasko
Freiberuflicher IT-Sicherheitsberater, Dozent an der FOM Hochschule und „Deutschlands bester Hacker 2024“
Christian Bernasko ist freiberuflicher IT-Sicherheitsberater, Dozent an der FOM Hochschule und „Deutschlands bester Hacker 2024“. Christian will Menschen für IT-Sicherheit sensibilisieren und nimmt in seiner Freizeit gerne an Hacking-Wettbewerben teil.
-

Immanuel Bär
Co-Founder der ProSec GmbH | Bundesfachkommissionsmitglied | Digitalbeirat (Smart City) | KRITIS | Social Engineer | Jugendarbeiter | Ethical Hacker
Immanuel Bär ist Mitgründer der ProSec GmbH, Whitehat-Hacker und international gefragter Experte für IT-Security mit über 25 Jahren Ertahrung - von Regierungsprojekten bis hin zu DAX-Konzernen. Der zweifache Familienvater engagiert sich ehrenamtlich in der jugend- und Digitalarbeit und war 2022 an der Zerschlagung einer der größten BlackHat-Communities weltweit beteiligt. Seine besondere Stärke liegt im Bereich Social Engineering und der Analyse menschlicher Schwachstellen in der Cybersicherheit.
-

Werner Keen
IT-Leiter bei Fachklinik Bad Bentheim
Werner Keen leitet seit über 15 Jahren den Bereich Informationstechnologie der Fachklinik Bad Bentheim. Seine beruflichen Wurzeln liegen im Krankenhausinformationssystem (KIS), bevor er den Ausbau der IT-Infrastruktur sowie die Bereiche IT-Strategie, Informationssicherheit, Compliance und Risikomanagement verantwortete. Aktuell leitet er die Einführung eines neuen Krankenhausinformationssystems und damit eines der größten IT-Projekte der Klinik.
-

Dr. Ingo Bente
Chief Information Security Officer bei der Fielmann Group
Dr. Ingo Bente ist Chief Information Security Officer der Fielmann Group. Er verantwortet die Cybersecurity-Strategie des internationalen Familienunternehmens mit Fokus auf wirksame und umsetzbare Sicherheit. Dabei verbindet er Erfahrung aus Cybersecurity, Softwareentwicklung und digitaler Transformation, unter anderem aus seiner Zeit bei SinnerSchrader, heute Accenture Song. 2013 promovierte er an der Universität der Bundeswehr München. Sein Schwerpunkt liegt auf pragmatischer Cybersecurity, klaren Security Basics und nachhaltiger Wirkung in der Praxis.
-

Steve Gröber
Senior Software Developer bei SHD System-Haus-Dresden GmbH
Seit 2007 ist Steve Gröber Teil der SHD System-Haus-Dresden GmbH und entwickelt gemeinsam mit seinem Team innovative Lösungen für IT-Dokumentation und Prozessdigitalisierung. Der Senior Software Developer ist spezialisiert auf moderne Asset-Management-Lösungen und IT-Monitoring. Sein Ziel ist es, IT-Dokumentation für Verantwortliche so einfach und effizient wie möglich zu gestalten und für konsistente Daten über alle Systeme hinweg zu sorgen. Mit SHD View Connect und SHD View Mobile hat er auf Basis seiner langjährigen Erfahrung aus Kundenprojekten Lösungen entwickelt, die genau diese Anforderungen in der Praxis erfüllen.
-

Katharina Pötter
Oberbürgermeisterin der Stadt Osnabrück
Katharina Pötter ist seit 2021 Oberbürgermeisterin von Osnabrück – der Gastgeberstadt des Deutschen IT-Security Kongresses 2026. Zuvor war die Volljuristin und erfahrene Kommunalpolitikerin unter anderem als Stadträtin im Verwaltungsvorstand tätig, wo sie ab 2020 den Pandemie-Krisenstab leitete. Als OB der niedersächsischen Start-up-Hauptstadt Osnabrück treibt sie die digitale Transformation der Stadtverwaltung voran. Für Katharina Pötter ist digitale Resilienz ein zentrales Führungsthema, bei dem Chefinnen und Chefs nichts mehr dem Zufall überlassen dürfen – in der Wirtschaft ebenso wie in der öffentlichen Verwaltung.
(Foto: Stadt Osnabrück/Swaantje Hehmann)
-

Udo Schneider
Governance, Risk & Compliance Lead, Europe bei TrendAI
Als Governance, Risk & Compliance Lead Europe ist Udo Schneider Experte für Themen wie NIS2 und DORA, welche er im Rahmen von Webinaren oder auf Veranstaltungen, vor Kunden und Partnern sowie als Sprecher gegenüber der Presse behandelt. Außerdem unterstützt Udo Schneider den Vertrieb bei Kundenterminen und erstellt detaillierte Assets, wie ein kürzlich veröffentlichtes NIS2-Whitepaper.
In seiner vorherigen Position als IoT Security Evangelist Europe spezialisierte er sich auf Themen wie Industrie 4.0, vernetzte (Produktions-) Systemen und das Internet der Dinge (IoT). Auch vor seiner Spezialisierung klärte Udo Schneider als Security Evangelist über allgemeine Bedrohungen der IT-Sicherheit auf, nachdem er sich als Solution Architect (EMEA) mehrere Jahre lang mit der Entwicklung geeigneter Maßnahmen gegen diese Gefahren befasst hatte.
Udo Schneider kann auf über 20-jährige Erfahrung im Bereich IT-Sicherheit zurückblicken, die er neben Trend Micro auch bei anderen führenden Anbietern der Branche erworben hat.
-

Eric Jung
Senior Cloud Security Architect bei TrendAI
Geboren 1986, bringt Eric Jung mehr als 20 Jahre Erfahrung in der IT-Branche mit, davon 12 Jahre spezialisiert auf Public Cloud-Sicherheit. Aktuell ist er als Senior Cloud Security Architect bei TrendAI tätig, wo er als Subject Matter Expert (SME) für Cloud-Technologien und Sales Engineer wirkt. Eric hat tiefgreifende Kenntnisse in der Entwicklung und Implementierung von Sicherheitsstrategien für verschiedene Cloud-Plattformen wie AWS, Azure und Google Cloud. Sein technisches Fachwissen und seine Fähigkeit zur Kundenberatung machen ihn zu einem geschätzten Experten in der dynamischen Welt der Cloud-Sicherheit. Schönes Wochenende.
-

Nicholas Pook
Director Partner Ecosystems DACH bei TrendAI
Als Director Partner Ecosystems DACH verantwortet Nicholas Pook den Channel-Vertrieb sowie die strategischen Partnerschaften und Allianzen von TrendAI in Deutschland, Osterreich und der Schweiz. Er ist seit Januar 2021 beim japanischen Cybersicherheitsanbieter tätig. Vor seiner jetzigen Position steuerte er dort die Zusammenarbeit TrendAIs strategischen Cloud-Allianzpartnern. Nicholas Pook kann auf langjährige Berufserfahrung bei führenden Unternehmen im IT-Handel und der Cybersecurity zurückblicken.
-

Philip Seemann
Technical Partner Manager
-

Virginia LoRe
Head of Strategic Sales DACH bei TrendAI
Virginia Lo Re ist eine Expertin im Bereich Cybersecurity mit langjähriger Erfahrung in der Branche. Durch ihre intensive Zusammenarbeit mit Kunden hat sie ein breites und fundiertes Verständnis für die vielfältigen Herausforderungen entwickelt, denen Unternehmen in diesem Bereich begegnen. Sie ist überzeugt, dass Cybersecurity nicht nur technisch funktional, sondern auch integrativ sein muss, um echten und messbaren geschäftlichen Mehrwert zu bieten.
-

Johan von Behren
CTO der basecom GmbH & Co. KG
Johan M. von Behren ist CTO der basecom GmbH & Co. KG, einem führenden Dienstleister für digitale Lösungen und IT-Beratung. Als Experte auf dem Gebiet der Softwaresicherheit verantwortet er die technische Strategie des Unternehmens und die Aus- und Weiterbildung der Entwicklungsteams. Dabei verbindet er tiefgehende Fachkenntnisse mit langjähriger Praxiserfahrung.
Nach seinem Informatikstudium an der Universität Osnabrück war Johan mehrere Jahre als Entwickler und Tutor tätig, bevor er 2019 als Leiter der basecom Academy zu basecom zurückkehrte. Hier etablierte er neue Standards für die Entwicklerausbildung mit Fokus auf Security by Design. Seit 2022 lenkt er als CTO die technische Ausrichtung von basecom und treibt die ISO 27001 Zertifizierung des Unternehmens federführend voran. Als Speaker hat sich Johan einen Namen gemacht, komplexe IT-Themen anschaulich und praxisnah zu präsentieren. Er referierte unter anderem über sichere Entwicklungswerkzeuge und das Potenzial Generativer KI. Dabei gelingt es ihm, technische Tiefe mit strategischer Weitsicht zu verbinden und aufzuzeigen, wie Unternehmen ihre IT-Sicherheit ganzheitlich stärken können.
Mit seiner Expertise und Erfahrung ist Johan ein gefragter Ansprechpartner für die Herausforderungen einer sicheren und zukunftsfähigen IT-Landschaft. Sein Ziel ist es, das Bewusstsein für Security-Themen zu schärfen und praxistaugliche Lösungsansätze aufzuzeigen.
-

Patrick Sender
Solution Engineer bei AvePoint
Patrick Sender ist Solution Engineer bei AvePoint und bringt umfassende Erfahrung in den Bereichen Cloud-Governance, IT-Sicherheit und Lösungsverkauf mit. Mit seiner langjährigen Expertise im Microsoft-Ökosystem versteht er es, komplexe IT-Herausforderungen zu analysieren und effiziente, maßgeschneiderte Lösungen zu entwickeln.
Sein Fokus liegt darauf, Unternehmen dabei zu unterstützen, ihre Cloud-Strategien sicher und nachhaltig umzusetzen. Patrick kombiniert technisches Know-how mit strategischem Weitblick und sorgt dafür, dass Cloud-Infrastrukturen nicht nur funktionieren, sondern auch zukunftssicher und effizient betrieben werden. Mit seiner offenen und kommunikativen Art schafft Patrick Vertrauen bei Kunden und Partnern gleichermaßen. Er ist nicht nur Berater, sondern auch verlässlicher Partner auf Augenhöhe, der sein Wissen gerne teilt und Teams dabei unterstützt, das Beste aus ihren IT-Lösungen herauszuholen.
-

Marcel Weber
Senior Territory Manager bei Object First
Marcel Weber ist Senior Territory Manager bei Object First und verbindet über ein Jahrzehnt technische IT-Expertise mit ausgeprägtem Vertriebsverständnis. Nach mehr als drei Jahren als Senior System Engineer bei Veeam Software wechselte er 2025 zu Object First – wo er Unternehmen dabei unterstützt, ihre Backup-Infrastruktur ransomware-sicher zu machen.
Seine Stärke liegt darin, komplexe technische Themen verständlich zu machen und Kunden als vertrauensvoller Partner auf Augenhöhe zu begegnen. Object First bietet mit der Ootbi-Appliance unveränderlichen Backup-Speicher speziell für Veeam – auf Basis von Zero-Trust-Architektur und absoluter Immutability, damit Backup-Daten auch im Ernstfall geschützt bleiben.
-

Tede Mehrtens
Senior Systems Engineer bei Veeam
Tede Mehrtens ist seit 2023 als Systems Engineer bei Veeam tätig. In dieser Rolle unterstützt er Kunden bei der Planung und Umsetzung moderner Datensicherungsstrategien und berät Unternehmen umfassend bei der effizienten Sicherung und Wiederherstellung ihrer geschäftskritischen Daten. Sein Schwerpunkt liegt auf der Entwicklung maßgeschneiderter Backup- und Recovery-Konzepte, die den individuellen Anforderungen komplexer IT-Umgebungen gerecht werden.
Vor seinem Wechsel zu Veeam war Tede Mehrtens in der Telekommunikationsbranche als DevOps Engineer tätig. Dort verantwortete er die Automatisierung und Optimierung von IT-Prozessen und sammelte wertvolle Praxiserfahrung im Betrieb skalierbarer Infrastrukturen. Diese Kombination aus operativer Expertise und strategischem Blick ermöglicht es ihm, Kunden ganzheitlich bei der Modernisierung ihrer IT-Landschaften zu begleiten.
-

Martin Schmetz
Product Development Manager bei RiskPoint
Martin Schmetz ist Product Development Manager bei RiskPoint. Er ist dort seit Beginn im Juli 2022 für die Entwicklung des Produktes und Anpassung der RiskPoint-eigenen Plattform auf den europäischen Markt verantwortlich und leitet das Underwriting-Team. Vorher war er 5 Jahre bei AIG Europe als Cyber-Underwriter und Senior Underwriter tätig. Davor arbeitete er bei einem Finanzinstitut im Bereich Datenschutz und IT/Betriebsorganisation.
-

Christian Foth
Channel Systems Engineer bei Fortinet
Christian Foth ist Channel Systems Engineer bei Fortinet. In seiner Rolle unterstützt er Partner bei der technischen Weiterentwicklung rund um das Fortinet-Portfolio. Zu seinen Aufgaben zählen Partner Enablement, technische Workshops, Produktvorstellungen sowie die Vermittlung neuer Technologien und Best Practices.
Er verfügt über mehr als 17 Jahre Erfahrung in der IT und ist seit über 10 Jahren im Bereich Netzwerke und Cybersecurity tätig. Vor seinem Wechsel zu Fortinet war er bei verschiedenen IT-Dienstleistern im Projektgeschäft beschäftigt und sammelte dort umfangreiche praktische Erfahrung in der Planung und Implementierung moderner Netzwerk- und Sicherheitslösungen. Durch diese langjährige Tätigkeit auf Partnerseite kennt er die Anforderungen und Herausforderungen im Projektalltag aus erster Hand und lässt diese Erfahrungen in seine tägliche Zusammenarbeit mit Partnern einfließen.
-

Hanno Pingsmann
Geschäftsführer CyberDirekt
Hanno Pingsmann ist Geschäftsführer von CyberDirekt, einem Spezialmakler für Cyber-Versicherungen. Seit 2020 ist er zudem externer Lehrbeauftragter an der Dualen Hochschule Baden-Württemberg zum Thema „Digitalisierung in der Versicherungswirtschaft“ Er vertritt CyberDirekt als Mitglied im Bitkom Verband sowie im Bundesverband mittelständischer Unternehmen (BVMW).
-

Christian Theilen
Senior Channel Account Executive bei SOPHOS
Christian Theilen ist seit zehn Jahren bei SOPHOS, einem der führenden Anbieter von Cybersicherheitslösungen, tätig. Mit mehr als 30 Jahren Erfahrung im B2B-IT-Umfeld verfügt er über umfassende Expertise in der IT- und Sicherheitsbranche. Getreu dem Motto „Better safe than sorry“ setzt er auf präventive Sicherheitskonzepte und nachhaltige Schutzstrategien.
-

Patrick Isele
Head of Key Account Management bei Hornetsecurity by Proofpoint
Patrick Isele ist Head of Key Account Management bei Hornetsecurity by Proofpoint. Seit über sieben Jahren ist er im Key Account Management des Unternehmens tätig und verfügt über mehr als zehn Jahre Erfahrung in der IT- und IT-Sicherheitsbranche. Gemeinsam mit seinem Team verantwortet er die strategische Betreuung und Weiterentwicklung von Großkunden sowie die Begleitung neuer Kundenprojekte in den Bereichen IT-Security, Compliance, Backup und Security Awareness.
-

Ralf Colbus
Chief Strategy Storage bei IBM Technology DACH
Als Chief Storage Strategist bei IBM unterstützt Ralf Unternehmen in der DACH-Region dabei, Daten als strategischen Erfolgsfaktor zu nutzen. Mit 30 Jahren Erfahrung im Bereich Data Storage entwickelt er sichere, resiliente und zukunftsfähige Storage-Architekturen und zeigt auf, wie Daten bessere Geschäftsentscheidungen ermöglichen. Als Mitglied des weltweiten CTO Storage Office Teams von IBM und regelmäßiger Speaker beschäftigt er sich intensiv mit aktuellen Entwicklungen und zukünftigen Trends rund um Datenmanagement und Storage.
-

Stefan Gutekunst
Director Sales Security Germany und Mitglied der Geschäftsleitung bei Cisco
Mit mehr als 20 Jahren Erfahrung in der IT-Branche verfügt Stefan über umfassende Expertise in den Bereichen Vertrieb, Unternehmensentwicklung und Cybersecurity. Seit einem Jahr ist er bei Cisco als Director Sales Security Germany tätig. In dieser Funktion verantwortet er das deutsche Security-Vertriebsgeschäft und ist zugleich Mitglied der Geschäftsleitung von Cisco Deutschland.
-

Mark Poppenborg
Gründer von intrinsify
Mark Poppenborg ist Unternehmer, Gründer des Think Tanks und Unternehmens intrinsify sowie Experte für moderne Unternehmensführung und Organisationsentwicklung. Mit dem sogenannten “Future Leadership” Werkzeugkasten verhilft intrinsify Unternehmen zu mehr Leistungsfähigkeit und Mitarbeiterzufriedenheit. Die praktischen Erfahrungen aus der Transformationsarbeit mit über 180 Unternehmen fließen unter anderem in die intrinsify Akademie ein, die über 4.000 Führungskräfte und Organisationsentwickler ausgebildet hat. Zudem ist er Gründer weiterer Projekte wie dem work-X Festival, Organeers und Expedition Arbeit, Bestsellerautor von „Wir führen anders!“ sowie gefragter Speaker und Sparringspartner für Top-Management.
-

Georg Hermann
Senior Solutions Engineer bei Netskope
Georg Hermann ist ein Solutions Engineer bei Netskope mit 15 Jahren Berufserfahrung im IT-Sicherheitsumfeld. Seine Leidenschaft gilt der Modernisierung von Netzwerkinfrastrukturen und der Beratung von Kunden, um maßgeschneiderte Lösungen zur Absicherung von Cloud- und Netzwerkumgebungen zu entwickeln. In seinen früheren Rollen hat er erfolgreich Sicherheitsimplementierungen geleitet, Netzwerkarchitekturen entworfen und kritische Sicherheitssysteme überwacht. Er verfolgt kontinuierlich neue Trends in der IT, um Unternehmen bei der Bewältigung der Herausforderungen der digitalen Transformation zu unterstützen.
-

Markus Heinrich
Geschäftsführender Partner bei Wolter Hoppenberg
Markus vertritt und berät Unternehmen, die öffentliche Hand und Verbände in Fragen des Informationstechnologie- und Energiewirtschaftsrechts inklusive der zugehörigen Aspekte rund um Infrastruktur und Digitalisierung. Als Mitglied verschiedener Fachausschüsse von Bundesministerien und Verbänden, Vorstand der BIL eG und Vorstandsmitglied des VST e. V. ist er mit Herausforderungen der Versorgungswirtschaft vertraut.
-

Celine Salewsky
BCM-Beauftrage bei der Stadt Osnabrück
Celine Salewsky verantwortet die strategische Entwicklung und Umsetzung eines gesamtstädtischen Business Continuity Management Systems (BCMS) für die Stadt Osnabrück. Mit einem Fokus auf Krisensicherheit und Resilienz bleibt die Stadtverwaltung auch in herausfordernden Situationen handlungsfähig. Ziel ist es, die Abläufe der Stadtverwaltung zu schützen und die Sicherheit sowie das Wohlergehen der 170.000 Bürgerinnen und Bürger der Stadt nachhaltig abzusichern.
-

David Volkmann
Geschäftsführer der digitevo GmbH
David Volkmann ist Geschäftsführer der digitevo GmbH. Seit 2015 unterstützt er Unternehmen dabei, ihre Informationssicherheit ganzheitlich weiterzuentwickeln und sich wirksam gegen Cyberrisiken zu schützen. In seiner Tätigkeit verbindet er technische Expertise mit strategischer Beratung und begleitet insbesondere mittelständische Unternehmen bei der Entwicklung tragfähiger Sicherheitsstrukturen. Sein Fokus liegt auf praxistauglichen Sicherheitskonzepten, die technische, organisatorische und menschliche Faktoren gleichermaßen berücksichtigen.
-

Achim Laumann
IT-Leiter bei PVA TePla AG
Achim Laumann ist seit Januar 2024 IT-Leiter der PVA TePla AG und verantwortet ein Team von 27 IT-Mitarbeitenden. Er setzt eine IT-Strategie um, die Geschäftsanforderungen, Digitalisierung, Informationssicherheit und resiliente IT-Strukturen verbindet. Zuvor war er über 15 Jahre für den IT-Service des Unternehmens verantwortlich. Heute unterstützt sein Bereich 20 Gesellschaften mit mehr als 1.200 Mitarbeitenden an fünf Standorten. Seine Schwerpunkte liegen in IT-Service-Management, IT-Governance, Informationssicherheit, IT-Prozessen und der Umsetzung praxistauglicher Lösungen für eine sichere und leistungsfähige IT.
-

Valerij Klein
Senior Solutions Architect bei Elastic
Seit 2000 in der IT tätig, verbindet Valerij Klein langjährige Erfahrung in der IT-Architektur mit einem klaren Fokus auf moderne Security-Lösungen. Als Senior Solutions Architect bei Elastic unterstützt er insbesondere Organisationen im Public Sector beim Aufbau sicherer und skalierbarer Plattformen für Security und Observability – praxisnah und mit breiter Erfahrung aus komplexen IT-Umgebungen verschiedener Branchen.
-

Kevin Zimmermann
Teamleiter SOC bei CYBER FOX
Kevin Zimmermann verantwortet bei der CYBER FOX AG Aufbau und Betrieb des Managed SOC, das er von Grund auf auf Basis von Elastic Security entwickelt hat. Als vom BSI anerkannter APT-Response-Dienstleister begleitet sein Team Unternehmenskunden verschiedener Branchen bei realen Angriffsfällen. Seine Schwerpunkte liegen im Detection Engineering, in der Automatisierung von Incident-Response-Prozessen und im souveränen Betrieb KI-gestützter Security-Plattformen in den eigenen Rechenzentren.
-

Tobias Stempfle
Head of Operations bei AURONIQ ROBOTICS
Tobias Stempfle verantwortet als Head of Operations bei AURONIQ ROBOTICS die Implementierung von kognitiven Robotiksystemen im Robotics-as-a-Service Betriebsmodell. Zuvor war er bei Drees & Sommer in der Integralen Fabrikplanung tätig, mit Schwerpunkt auf Digitale Zwillinge und Industrial Metaverse. Er studierte Wirtschaftsingenieurwesen am Karlsruher Institut für Technologie.
-

Patrick Ungeheuer
Geschäftsführer der Mantodea Security GmbH
Patrick Ungeheuer ist Geschäftsführer der Mantodea Security GmbH und Experte für Offensive Cybersecurity. Mit über zwei Jahrzehnten Erfahrung in den Bereichen Red Teaming, Penetration Testing und Sicherheitsanalysen unterstützt er Unternehmen beim Erkennen und Beheben kritischer Sicherheitsrisiken. Zuvor war er in leitenden Funktionen bei Blue Frost Security tätig und führte viele Jahre ein eigenes IT-Sicherheitsunternehmen.
-

Birger Prill
Birger Prill ist Head of Sales bei DATAGROUP
Birger Prill ist Head of Sales und bei DATAGROUP in Bremen. Seit mehr als 35 Jahren bekleidet er verschiedene Positionen im Unternehmen und verfügt über umfassende Erfahrung in Vertrieb, Kundenmanagement und IT-Services. Am Standort Bremen koordiniert er die Vertriebsteams und begleitet Unternehmen bei ihrer digitalen Transformation.
-

Robert Rengstl
Senior System Sales Engineer bei Mimecast
Robert Rengstl ist Senior System Sales Engineer bei Mimecast in München und seit über 20 Jahren im Bereich E-Mail-Security, Archivierung und Datenmanagement tätig. Vor Mimecast sammelte er Erfahrung bei Parallels, CommVault, Symantec (vormals Veritas/KVS) und Sun Microsystems. Aktuell beschäftigt sich Robert Rengstl zudem mit dem Thema KI-Tools, deren Einsatz in Unternehmen und den damit verbundenen Risiken – sowie damit, wie sich diese aufdecken lassen.
-

Thomas Essling
Regional Sales Manager bei Horizon3
Thomas Esslinger verfügt über mehr als zehn Jahre Erfahrung in der Cybersecurity-Branche. Bei Horizon3.ai verantwortet er als Regional Sales Manager die DACH-Region und unterstützt Unternehmen dabei, komplexe Security- und Compliance-Herausforderungen zu bewältigen. Zuvor war er unter anderem in verschiedenen Enterprise-Sales-Positionen bei SentinelOne tätig und sammelte Erfahrungen bei Cyberint und Fourkind. Sein Schwerpunkt liegt darauf, technische Anforderungen mit geschäftlichen Zielen zu verbinden und nachhaltige, messbare Sicherheitslösungen zu schaffen.
-

Jens Egger
Senior Sales Engineer bei Horizon3
Jens Egger, Senior Sales Engineer, Horizon3.ai, arbeitet seit vielen Jahren in der Cyber-Security-Branche. Seine technische Expertise umfasst Penetrationtesting, Next-Generation Firewall, Information & Data Protection, Netzwerksicherheit sowie Threat Protection und Defense.
-

Markus Walter
Head of E-Commerce bei Fleurop
Markus Walter ist seit 2023 Head of E-Commerce bei der Fleurop AG in Berlin und verantwortet dort die digitale Handelsstrategie und -infrastruktur. Zuvor baute er über elf Jahre als Gründer und geschäftsführender Teilhaber die apartment LIVING GmbH in Hamburg auf, wo er den kompletten E-Commerce-Betrieb inklusive Systemlandschaft (u. a. Shopware, Pickware) für internationale Wohnaccessoire-Marken verantwortete. Seine Erfahrung reicht von der technischen Plattformauswahl über Prozessautomatisierung bis zur operativen Skalierung von Online-Handelsstrukturen.
-

Dennis Thomas
Channel Sales Manager bei IONOS Cloud
Dennis Thomas ist Channel Sales Manager bei IONOS Cloud und seit 2023 im Unternehmen. In den PLZ-Regionen 4 & 5 arbeitet er mit erfahrenen Channel Partnern zusammen, um Unternehmen und Institutionen mit der IONOS Cloud eine europäische Plattform mit Rechenzentren in Deutschland und Europa zur Verfügung zu stellen. Dabei geht es zunehmend um eine Frage, die viele IT-Verantwortliche beschäftigt: Wo liegen unsere Daten, welchem Recht unterliegen sie und wie unabhängig bleiben wir von einzelnen Anbietern?
-

Maximilian Friedrich
Presales Consultant bei Hornetsecurity
Maximilian Friedrich ist Presales Consultant bei Hornetsecurity. Schon früh entwickelte er ein großes Interesse an technischen Themen, gleichzeitig war ihm der persönliche Austausch mit Menschen immer besonders wichtig. Die Verbindung aus Technik, Wirtschaft und Kommunikation führte ihn deshalb zu einem dualen Studium der Wirtschaftsinformatik.
Während seines Studiums sammelte Maximilian praktische Erfahrungen in der Versicherungsbranche und arbeitete dort unter anderem im Projektmanagement. Nach erfolgreichem Abschluss seines dualen Studiums entschied er sich bewusst für den Einstieg in den Presales-Bereich. Hier kann er technische Zusammenhänge verständlich vermitteln, individuelle Anforderungen verstehen und gemeinsam mit Kunden und Partnern passende Lösungen entwickeln.
-

Thorben Hansen
Partner Account Manager bei Hornetsecurity
Torben Hansen ist Partner Account Manager bei Hornetsecurity. Er ist geboren und aufgewachsen in Berlin und arbeitet seit 5 Jahren dort und hat als Teamleiter des Inside Sales Team begonnen. Torben ist gelernter IT-Systemkaufmann und studierter Wirtschaftsfachwirt. Er war in den letzten Jahren als Projektmanager für unterschiedliche Firmen tätig. Mit mittlerweile 25 Jahren Berufserfahrung kann er auf ein breites Spektrum an Erfahrung punkten. Sein Engagement, Flexibilität und Motivation führen zu einer großartigen Zusammenarbeit. Da er nicht nur in der IT sondern auch Erfahrungen im Finanz- und Marketingbereich hat, schaut er gerne über den Tellerrand und teilt sein Wissen gerne mit Geschäftspartnern.
-

Johnathan Dressel
Pre-Sales bei Enginsight
Johnathan Dressel kennt die IT-Landschaft in ihrer gesamten Bandbreite – von der technischen Basis vor Ort bis zur strategischen Planung im Konzernumfeld. Sein Weg führte ihn vom Support und Rechenzentrumsbetrieb über die Beratung im Mittelstand bis hin zur Verantwortung für nationale KRITIS-Infrastrukturen. Seit über einem Jahrzehnt liegt sein Fokus auf Netzwerktechnik und Security. Er kombiniert operative Praxiserfahrung mit technischem Tiefgang auf Architect-Niveau. Dieses Fundament nutzt er heute bei Enginsight im Pre-Sales, um komplexe Anforderungen in klare, lösungsorientierte Strategien für Partner und Kunden zu übersetzen.
-

Phillip Krieger
Sales Engineer bei Enginsight
Phillip Krieger, Sales Engineer bei Enginsight. Kennt die Endgegner in Mittelstandsnetzen: veraltete Firmware, offene Fernzugänge, den vergessenen Testserver, für den sich seit zwei Jahren niemand zuständig fühlt. Sein Vortrag liefert z. B. den modernen Cheatcode, um automatisiert und kontinuierlich zu testen, statt einmal im Jahr zu hoffen.
-

Cedric Pasch
IT Consultant bei AGRAVIS Raiffeisen AG
Cedric ist seit 2021 bei AGRAVIS und hat dort sein duales Studium der Wirtschaftsinformatik absolviert. Heute arbeitet er als M365 Inhouse Consultant mit den Schwerpunkten Governance und SharePoint. Er entwickelt praxistaugliche Rahmenbedingungen für Microsoft 365 und beschäftigt sich dabei mit Themen wie Berechtigungen, Lifecycle-Management sowie der kontrollierten Einführung neuer Funktionen und Services. Darüber hinaus berät er rund um SharePoint Online und moderne Zusammenarbeit. Besonders spannend findet er die Herausforderung, technische Möglichkeiten, Unternehmensanforderungen und eine gute User Experience in Einklang zu bringen.
-

René Delbé
Worldwide Sustainability Community Chapter Lead bei Microsoft
René Delbés Ziel ist es, andere zu befähigen und zu inspirieren, Technologie für eine grünere, nachhaltigere und sicherere Zukunft zu nutzen und Nachhaltigkeit zu einem zwingenden Geschäftsmodell zu machen. Der Einsatz von KI als Beschleuniger spricht für sich. Als erfahrener Cybersicherheitsexperte mit über zwei Jahrzehnten Erfahrung bringt René Delbé umfassendes Wissen in den Bereichen IT, OT und (I)IoT-Sicherheit mit. Seine Laufbahn bei Microsoft begann 2020 nach der Übernahme von CyberX, dem bahnbrechenden OT-Sicherheits-Start-up. Seine beruflichen Aktivitäten führten ihn über verschiedene Kontinente – von Europa über den Nahen Osten, Afrika und Asien bis in die USA – und förderten dabei eine globale Perspektive und einen innovativen Ansatz zur Problemlösung. Neben seiner technischen Expertise engagiert er sich intensiv für Nachhaltigkeit und den innovativen Einsatz von Technologie zur Förderung umweltfreundlicher Praktiken. Im Mittelpunkt dieses Engagements steht seine Rolle als Koordinator des Klimapakts zwischen Microsoft und der Landeshauptstadt München. Die Leitung unseres globalen Nachhaltigkeits-Community-Ablegers für Deutschland unterstreicht seine Überzeugung, dass Technologie den Weg für nachhaltige Lösungen ebnen kann, die sowohl effizient als auch attraktiv sind. Sein Engagement für Nachhaltigkeit beschränkt sich nicht nur auf meine Projekte; es ist eine Botschaft, die er aktiv verbreitet. Ob als Redner auf Branchenveranstaltungen oder im Dialog mit der Community – René teilt seine Erkenntnisse und Perspektiven zum Thema Nachhaltigkeit in der Technologie.
-
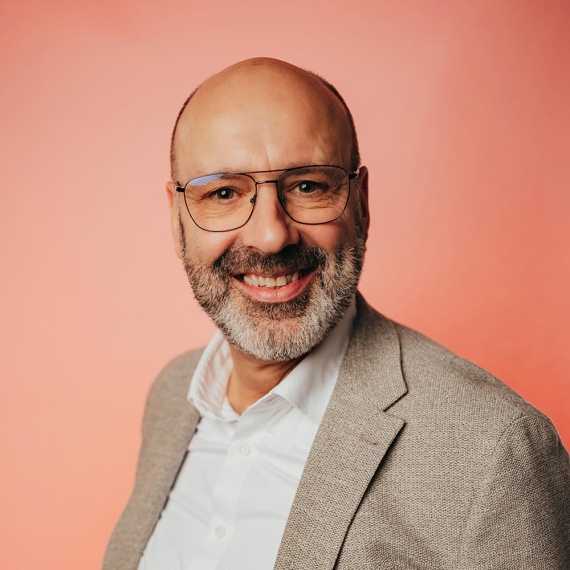
Christian Gäbel
Geschäftsführer bei pco
Christian Gäbel ist bei pco Geschäftsführer sowie für die strategischen Ausrichtung des Deutschen IT-Security Kongresses verantwortlich.
Christian Gäbel ist bereits seit 2008 im Unternehmen. Mit seinem Gespür für innovative IT-Themen hat er in den letzten Jahren maßgeblich das strategische Fokusthema Cyber Security aufgebaut und diesen Bereich bei der pco als Managed Security Service Provider im deutschen Markt etabliert und langjährige, intensive Partnerschaften zu internationalen Herstellern, Partnern sowie Netzwerken aufgebaut.
-

Marcel Bensmann
Geschäftsleiter bei pco
Marcel Bensmann kämpft seit mehr als 10 Jahren gegen die Cyberangreifer und unterstützt seine Kund:innen, die passenden Lösungen für Ihre Herausforderungen zu finden. Neben seiner Spezialisierung auf Endpoint-, E-Mail- und OT-Security studierte er IT-Sicherheit an der FAU in Nürnberg, die er nach Abschluss des Studiengangs im März 2024 als Bachelor of Applied Science - BASc in Informatik/IT-Security verließ.
Inzwischen ist Marcel Geschäftsleiter bei pco und verantwortet den rund 80 Kolleg:innen starken Geschäftsbereich Cyber Security.
-

Julius Höltje
Team Lead Cyber Security Sales bei pco
Julius Höltje ist seit über sechs Jahren im Bereich Cyber Security bei pco tätig. Als Team Lead Cyber Security Sales hat er trotz seiner jungen 32 Jahre bereits einige Entwicklungen in der Cyber Security erlebt, Kund:innen mit maßgeschneiderten Strategien und Lösungen versorgt sowie Managed Services im Einklang mit den Anforderungen der Kund:innen entwickelt.
Gemeinsam mit Marcel Bensmann ist Julius Hölte seit Mitte 2020 mit großer Freude Moderator des "IT IST ALLES." Podcasts und steht auch beim Deutschen IT-Security Kongress regelmäßig auf der Bühne.
-

Andreas Weyert
Architect Information Security | Consulting Services bei pco
Andreas Weyert, Jahrgang 1974, ist zertifizierter BSI IT-Grundschutz-Auditteamleiter und externer Auditor für ISO 27001, ISO 27017, ISO 27018, TISAX und BSIG/KRITIS in Verbindung mit Systemen zur Angriffserkennung. Bei pco entwickelt er als Senior Architekt Information Security bei Kund:innen die Bereiche Informationssicherheit und Risk-Management. Darüber hinaus ist Andreas Weyert Autor zweier Fachbücher zur Netzwerk- und Informationssicherheit.
-

Lukas Schepers
Team Lead Microsoft Security bei pco
Lukas Schepers leitet bei pco das Team Microsoft Security und ist einer unserer zentralen Experten rund um Microsoft 365, Identity Management und Cloud-Governance. Mit tiefer technischer Expertise und einem klaren Gespür für Kundenbedürfnisse begleitet er Unternehmen dabei, ihre Microsoft-Umgebungen sicher, compliant und zukunftsfähig aufzustellen.
Bei pco verfolgt er den Ansatz, Sicherheit und Governance nicht nachträglich einzuziehen, sondern von Beginn an in M365-Projekte zu integrieren. Auf Basis langjähriger Projekterfahrung gibt er beim Event einen praxisnahen Einblick, welche Weichen IT-Verantwortliche frühzeitig stellen sollten – und welche typischen Stolperfallen sich damit vermeiden lassen.
-

Christian van Eickelen
Competence Lead Modern Infrastructure bei pco
Christian van Eickelen hat sich in den letzten 8 Jahren bei pco auf die Facetten des Bereichs Data Protection spezialisiert und berät Kunden in den Bereichen On Premise- und Cloud-Workloads. Mit seiner über 20-jährigen Erfahrung plant und setzt er außerdem zahlreiche Infrastruktur-Projekte für unsere Kunden um.
-

Marvin Schmidtmer
Consultant Modern Infrastructure bei pco
Marvin Schmidtmer verfügt über mehr als zehn Jahre Erfahrung in verschiedenen Bereichen der IT. Nach vielen Jahren in der Betreuung und Beratung von kleinen und mittelständischen Unternehmen (KMU) liegt sein heutiger Schwerpunkt auf den Themen Security & Compliance im Microsoft-365-Umfeld. Darüber hinaus begleitet er Unternehmen bei den ersten Schritten in die Microsoft-365-Cloud und unterstützt sie bei der sicheren und effizienten Einführung moderner Arbeitsweisen. Als zertifizierter Datenschutzbeauftragter berät er Unternehmen ganzheitlich zu datenschutzrechtlichen Anforderungen und deren praxisnaher Umsetzung.
-
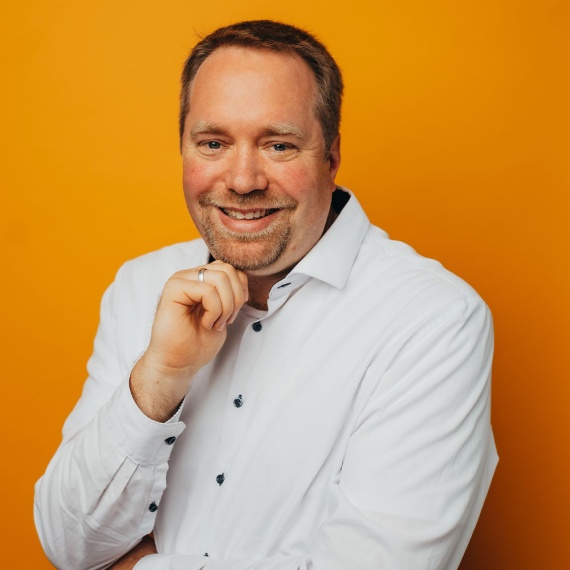
Dennis Grüschow
Team Lead Cyber Security Operation bei pco
Dennis Grüschow hat über 25 Jahre Erfahrung mit Cyber-Security Lösungen. Als Service Manager ist er für das pco Security Operations Center und das Cyber Security Incident Response Team verantwortlich. Als Incident Manager hat er in den letzten 3 Jahren über 20 Notfalleinsätze bei Cyberangriffen geleitet und diese gemeinsam mit dem Team erfolgreich bewältigt.
-

Moritz Becker
Competence Lead Security Operations Center bei pco
Moritz Becker kämpft seit mehr als 17 Jahren gegen Cyberangreifer und unterstützt seine Kunden dabei, ihre Abwehrfähigkeit gegen Angriffe zu erhöhen. Nach zehn Jahren als IT-Security-Administrator wechselte er in den Healthcare-Sektor, wo er vier Jahre als IT-Sicherheitsbeauftragter tätig war. Heute leitet er als technischer Teamleiter des Security Operations Center und ist in Incident Response Einsätzen als Forensiker tätig.
-

Mario Mosel
ISB und Teamlead Information Security bei pco
In der Rolle als Informationssicherheitsbeauftragter (ISB/CISO), sowohl bei der pco als auch bei Kunden, unterstützt Mario bei der operativen Umsetzung von NIS2 Maßnahmen. Mit seiner Erfahrung und methodischen Kompetenz liegt sein Fokus immer auf praxistauglichen und vor allem wirksamen Lösungen. Die Informationssicherheit und das Business Continuity Management sollen nicht als Hindernis, sondern als Erfolgsfaktor angesehen werden.
-

Lisa Deters
Consultant Information Security bei pco
Lisa ist seit April 2024 Consultant für Informationssicherheit bei pco. Sie unterstützt Unternehmen dabei, Informationssicherheits-Managementsysteme (ISMS) aufzubauen, zu verbessern und nachhaltig umzusetzen – ganz ohne technisches Kauderwelsch. Ihr Ziel ist es, Sicherheitsprozesse zu etablieren, die wirklich verstanden und gelebt werden – nicht nur von der IT, sondern von allen Mitarbeitenden. Dabei übersetzt sie komplexe Anforderungen aus Normen wie ISO/IEC 27001 in klare, praxistaugliche Maßnahmen, die zur Organisation passen – ob kleines Unternehmen oder großer Mittelstand.
-

Dennis Winter
Consultant IT-Management bei pco
Als Wirtschaftsinformatiker und strategischer IT-Berater macht Dennis die Korrelation zwischen Betriebsabläufen, Anwendungssystemen und IT-Infrastruktur transparent. Mit diesem ganzheitlichen Verständnis, einer branchenübergreifenden Ausrichtung sowie Pragmatismus und Kreativität unterstützt er dabei, die IT strategisch auf geschäftliche Anforderungen auszurichten und auch in Notfallszenarien angemessen zu agieren.
-

Sascha Begert
Consultant Cyber Security bei pco
Sascha Begert ist ein erfahrener IT-Spezialist mit über 25 Jahren Expertise, vorwiegend im Bereich der Cisco Enterprise. Seit 15 Jahren ist er bei pco tätig und hat sich dort als Consultant im Cyber Security Bereich etabliert. In seiner Rolle verantwortet er die Projekt-Umsetzungen von Netzwerksicherheits-Lösungen bei unseren Kund:innen. Hier setzt er seine umfangreichen Kenntnisse und Erfahrungen gezielt für den Schutz und die Optimierung der Netzwerkinfrastrukturen ein.
-

Thomas Neumann
Consultant OT-Security bei pco
Thomas Neumann verfügt über 30 Jahre IT-Erfahrung in verschiedenen Rollen, Branchen und Unternehmen, unter anderem auch als Consultant für die Digitalisierung von Produktions- und Logistikprozessen. Als zertifizierter IEC 62443-OT-Security-Spezialist nutzt er seine langjährige Erfahrung, um produzierenden Unternehmen bei der Verbesserung ihrer IT-Sicherheit zu helfen.
-

Marc Borrosch
Sales Specialist Cyber Security bei pco
Marc Borrosch ist seit 20 Jahren im Account- und Partnermanagement tätig. Bei pco liegt sein Augenmerk im Team Cyber Security u.a. auf den Themen OT-Security, Network und User Protection. Marc betreut als Partnermanager die Kooperation mit drei Herstellern und ist zudem als Strategic Account Manager erster Ansprechpartner für Fokus-Kunden aus ganz Deutschland.
-

Thorben Flacke
Consultant Cyber Security
-

Janis Sievers
Consultant Cyber Security
Janis Sievers ist Consultant im Team User Protection. Sein Schwerpunkt liegt auf der Planung, Implementierung und dem Betrieb von Sicherheitslösungen im Bereich User & Endpoint Security. Dabei setzt er auf bewährte Lösungen führender Hersteller wie TrendAI, Hornetsecurity und Enginsight. In dem Bereich des Schwachstellenmanagements unterstützt er Unternehmen dabei, Sicherheitsrisiken systematisch zu identifizieren, zu priorisieren und nachhaltig zu beheben.
Unser exklusiver Event Partner & Main Stage Host

TrendAI™, ein weltweit führender Anbieter von KI-Sicherheit und der Enterprise-Geschäftsbereich von Trend Micro, ermöglicht Organisationen vollständige Transparenz über ihre KI-Nutzung und eine konsolidierte Sicherheit, die Vertrauen schafft, Innovation fördert und Risiken eliminiert. Weltweit vertrauen die größten Unternehmen und Regierungsbehörden in 185 Ländern auf TrendAI™, um ihre gesamte Organisation zu schützen – von Identitäten über Infrastrukturen bis hin zu Daten.
Unsere Partner
- Partner
- Medien








Seid als Partner dabei.
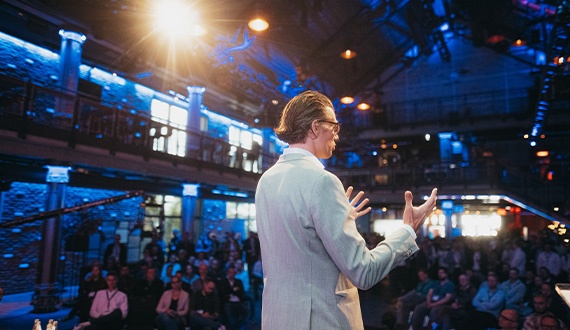
Ihr wollt beim Deutschen IT-Security Kongress 2026 als Partner dabei sein?
Wir bieten unterschiedliche Beteiligungsmöglichkeiten und freuen uns auf Eure Anfrage.
Unsere Hall of Fame: Speaker-Highlights der letzten Jahre
-

Sascha Lobo
-

David Colombo
-

Fränzi Kühne
-

Linus Neumann
-
Mark T. Hofmann
-
Christian Solmecke
FAQs zum DITSK26

Du hast offene Fragen zum Deutschen IT-Security Kongress? Auf unserer FAQ Seite findest Du alle wichtigen Informationen rund um den Kongress. Sollten noch Fragen offenbleiben, schreibe uns gerne eine Mail.
Wir freuen uns auf Dich



Weitere spannende Events


Kontaktiere uns
pco GmbH & Co. KG
+49 (0) 541 – 9632 5200
info@pco-online.de